一分钟看懂 RMiT
RMiT 是 Risk Management in Technology(科技风险管理)的缩写,是马来西亚中央银行——马来西亚国家银行(BNM)发布的政策文件。现行版本于 2026 年 9 月 25 日发布(编号 BNM/RH/PD 028-98)。
适用对象:银行、保险公司、伊斯兰保险(takaful)业者、发展金融机构,以及部分电子钱、支付、商户收单和汇款公司。
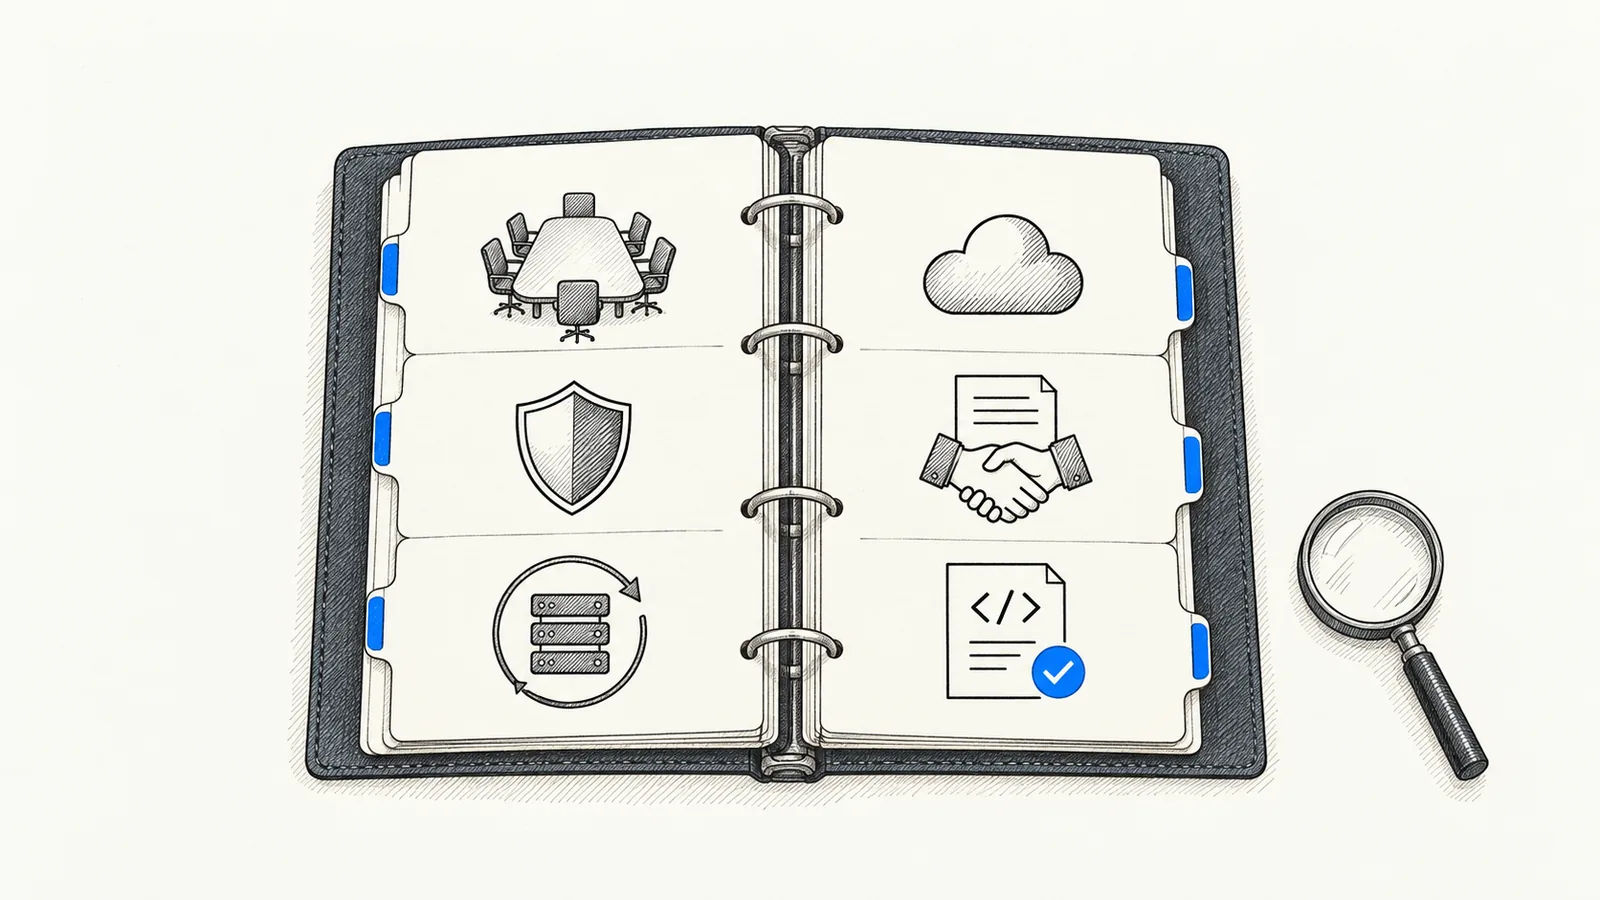
内容:它设定了 "minimum requirements to improve financial institutions' management of technology risk"(提升金融机构科技风险管理的最低要求),包括网络风险(RMiT 第 1.2 段)。范围涵盖董事会监督、网络安全、系统可用性与恢复、云、第三方供应商,以及软件变更方式。
原因:银行一旦停摆或被入侵,会伤害客户和公众信心。RMiT 要求机构用证据证明其科技受到治理、安全且可恢复。规模越大、数字化程度越高的机构,需要采取更严格的控制(RMiT 第 1.2 段)。
| 领域 | 实际意思 | RMiT 出处 |
|---|---|---|
| 治理 | 董事会设定科技风险偏好,并设有懂科技的委员会。 | 第 8.1 至 8.7 段 |
| 风险管理 | 科技风险框架纳入全公司风险管理,由独立的 CISO 负责。 | 第 9.1 至 9.5 段 |
| 软件变更 | 明确的开发生命周期、测试与生产环境分离、上线前测试与代码审查。 | 第 10.5 至 10.13 段 |
| 可用性与恢复 | 关键系统按高可用设计,备份经过测试,并有隔离的恢复环境。 | 第 10.29 至 10.45 段 |
| 供应商 | 对每个科技供应商做尽职调查,并签订含规定最低条款的合同。 | 第 10.46 至 10.49 段,附录 8 |
| 云 | 采用云之前做完整风险评估;关键系统首次使用公有云前须咨询 BNM。 | 第 10.50 至 10.52 段,第 17.1 段 |
| 网络安全 | 网络韧性框架、附录 5 的控制措施、红队演练和年度网络演习。 | 第 11.1 至 11.20 段,附录 5 |
| 审计与保证 | 专业科技审计人员,以及外部的数据中心与网络韧性评估。 | 第 13.1 至 14.2 段 |
| 差距分析 | 对照最新文本检查现有做法,并备妥年度合规评估供 BNM 查阅。 | 第 18.1 段 |
RMiT 适用于谁
2026 年 9 月版本的封面列出了适用对象:
- 持牌银行、投资银行和伊斯兰银行
- 持牌保险公司和 takaful 业者,包括专业再保险公司和 retakaful 业者
- 指定的发展金融机构
- 获批准的电子钱发行商
- 指定支付系统的运营商
- 注册商户收单机构
- 中介汇款机构
并非这些类别中的每家公司都受约束。电子钱发行商在属于 "eligible"(大致指市场占有率较大者)时适用;非银行商户收单机构和中介汇款机构在市场份额至少 5% 时适用(RMiT 第 5.2 段)。部分段落不适用于其中某些公司(RMiT 第 2.2 段)。
如果您向金融机构销售软件或服务呢?
RMiT 的对象是金融机构,而不是您。但 "the financial institution remains accountable for managing all risks"(金融机构仍须为管理所有风险负责),包括来自科技供应商的风险(RMiT 第 10.46 段),因此这些要求会通过尽职调查和合同传导到您身上。云服务商同样属于第三方服务供应商(RMiT 第 5.2 段)。实际上,您可以预期:
- 在您被引入之前及整个合作期间接受尽职调查,涵盖您的安全开发生命周期、如何审查第三方与开源软件等风险(RMiT 第 10.47 段及附录 8)。
- 含最低条款的服务水平协议:监管机构的查阅权、重大分包前的通知、灾备与备份安排、可用性目标、退出安排,以及事故的及时通报(RMiT 第 10.48 段)。
- 若您开发或维护关键系统:变更前通知、证明遵循安全设计(secure-by-design)原则,并确保机构始终能取得源代码(RMiT 第 10.12 段)。
- 机构对您的网络安全状况进行持续监测(RMiT 第 10.49 段)。
如果您既不是金融机构,也不是其供应商,RMiT 对您没有约束力。不过许多团队仍把它当作管理科技的优秀参考基准。
RMiT 的主要领域(白话版)
RMiT 全文 113 页。以下是团队花最多时间处理的六个领域。
01科技治理与董事会监督
董事会批准科技风险偏好,以及涵盖至少三年的 IT 与网络安全战略计划。由董事会层级的委员会监督科技事务,且至少须有一名具科技经验的成员。管理层设立跨部门科技委员会,机构须任命独立于日常科技运营的 CISO。 (RMiT 第 8.1 至 8.7 段、第 9.4 段)
02网络安全
机构须维持网络韧性框架,涵盖识别、防护、侦测、响应和从攻击中恢复。必须采用附录 5 的控制措施,至少每三年进行一次逼真的红队演练,并每年进行网络演习。被列为国家关键信息基础设施的机构,还须遵守 NACSA 根据《2024 年网络安全法》提出的要求。 (RMiT 第 11.2 至 11.6 段、第 11.16 段)
03系统韧性与恢复
对于客户期望即时可用的关键系统,滚动 12 个月内计划外停机合计不得超过 4 小时,且 "a maximum tolerable downtime of 120 minutes per incident"(每次事故最长可容忍停机 120 分钟)。备份必须通过实际还原来测试,机构还须具备防篡改备份和隔离的恢复环境。外部专家至少每三年评估一次数据中心与网络韧性。 (RMiT 第 10.32、10.44、10.45、14.1、14.2 段)
04云与外包
采用云之前,机构须做完整的风险评估,包括数据所在地、供应商锁定,以及退出时如何处理。机构须保留客户数据及相关加密密钥的所有权与控制权。关键系统首次使用公有云之前,必须咨询 BNM。外包安排还须遵守 BNM 另行发布的外包(Outsourcing)政策文件。 (RMiT 第 10.50 至 10.52 段、第 17.1 段)
05供应商与第三方管理
董事会和高级管理层须监督每个关键科技供应商。机构在每次合作之前及期间进行尽职调查,签订包含 RMiT 所列最低条款的服务水平协议,并逐步实现对每个供应商网络安全状况的持续监测。 (RMiT 第 10.46 至 10.49 段,附录 8)
06软件变更管理与代码审查
软件须遵循明确的开发生命周期,生产环境与开发、测试环境分离。变更在部署前须经过测试。关键系统源代码的变更,上线前必须 "subject to adequate source code reviews"(经过充分的源代码审查),系统变更须经独立审查和批准。系统不得在存在已知安全漏洞的情况下运行。 (RMiT 第 10.5 至 10.11 段、第 10.17 段)
2026 年 9 月重新发布版本有什么变化
BNM 并未在文件内附上修订对照,因此以下只列出重新发布的文本本身所确认的内容:
- 该文件于 2026 年 9 月 25 日发布,并说明自 2025 年 11 月 28 日起生效,个别段落另有规定者除外(RMiT 第 4.1 段)。
- 它取代了多份早期文件,包括 2023 年 6 月 1 日发布的 RMiT 政策文件、电子银行指引以及早期的防诈措施文件(RMiT 第 7.1 段)。
- 它现在包含 Fraud Detection Standards(诈骗侦测标准)附录,以及适用于银行与金融领域国家关键信息基础设施实体的实务守则(附录 11 和 12)。
- 部分措施有各自的期限。例如,关键数字服务的早期预警监测和备援处理(stand-in processing)须于 2027 年 9 月 30 日前完成(RMiT 第 10.31 段)。
- 已提交过差距分析的机构,须针对修订后的要求找出新的差距,并备妥最新的年度评估,供 BNM 随时查阅(RMiT 第 18.1 段)。
依赖这些日期之前,请先到 bnm.gov.my 查看是否有更新版本。
审计师会检查什么
RMiT 要求科技审计的范围与系统的关键程度和复杂度相称(RMiT 第 13.1 段)。年度审计计划须涵盖关键科技服务、第三方供应商、重要的外部系统接口,以及新服务或重大变更的上线后审查(RMiT 第 13.2 段)。实际上,审计师会要求这类证据:
- 显示已讨论科技风险并批准风险偏好的董事会及委员会会议记录。
- 您的关键系统清单及分类方式。
- 抽样变更的代码审查记录、测试结果和独立批准,且日期都早于上线。
- 备份还原测试与灾备演练结果,包括失败及修复。
- 关键系统的停机记录,对照 4 小时和 120 分钟的上限。
- 供应商尽职调查档案及已签署的服务水平协议。
- 云风险评估,以及适用时与 BNM 的咨询记录。
- 红队、渗透测试和网络演习报告,并追踪整改直至完成。
- 对照现行 RMiT 的最新差距分析与行动计划。
如果当时没有留下记录,从审计角度来看,这项控制通常等于没有发生。
您目前处于什么位置?快速自查清单
逐项回答是或否。每一个 "否" 都值得深入检查。
- 我们清楚自己是 RMiT 下的金融机构,还是其供应商。
- 我们有最新的关键系统清单。
- 董事会已批准科技风险偏好,并由具科技经验的董事会委员会监督。
- 关键系统代码的每一次变更都有注明日期的审查记录和独立批准。
- 我们在过去一年内做过备份还原,并记录了结果。
- 我们能拿出每个关键系统对照 4 小时和 120 分钟上限的停机数据。
- 我们的供应商合同包含 RMiT 第 10.48 段列出的最低条款。
- 把任何关键系统迁移到云之前,我们都做过风险评估。
- 我们今年做过网络演习,并向董事会报告了结果。
- 我们的差距分析已对照 2026 年 9 月文本更新。
如果有三个或以上的 "否",审计通常会先一步发现它们。
Anchor Sprint 如何协助
我们负责能产生 RMiT 证据的实操工程工作,条文解读仍由您的合规团队主导。
用 SonarQube 留下代码审查证据
作为 Sonar 经销合作伙伴,我们为您部署 SonarQube,让每个 pull request 都经过分析和质量门禁,从而为每次变更留下注明日期的审查记录。它支持您在第 10.10 段方面的证据,但单靠它并不能让您合规。
RMiT 并未指定或认可任何工具或供应商。
常见问题
RMiT 是 Risk Management in Technology(科技风险管理)的缩写,是马来西亚国家银行发布的政策文件,规定金融机构管理科技与网络风险的最低要求。现行版本于 2026 年 9 月 25 日发布(编号 BNM/RH/PD 028-98)。
它直接适用于银行、保险公司、takaful 业者、发展金融机构,以及部分电子钱、支付、商户收单和汇款公司。如果您向其中任何一家提供科技服务,它会间接影响您:机构必须对您做尽职调查,并把 RMiT 的最低条款写进合同(RMiT 第 10.46 至 10.48 段)。其他公司不受其约束。
对受约束的机构而言,标为 "S" 的段落是强制性的,不遵守时 BNM 可采取执法行动(RMiT 第 1.3 段和第 5.2 段)。标为 "G" 的段落是鼓励采纳但不强制的指引。
RMiT 将关键系统定义为支持关键银行、保险、takaful、支付、投资或交易服务的应用系统,一旦失效可能严重影响机构的服务、运营、财务、声誉或合规(RMiT 第 5.2 段)。许多最严格的规定,例如代码审查和停机上限,都针对关键系统。
2026 年 9 月的版本说明自 2025 年 11 月 28 日起生效,个别段落另有规定者除外(RMiT 第 4.1 段)。部分措施期限较晚,例如第 10.31 段部分内容为 2027 年 9 月 30 日。请到 bnm.gov.my 查看是否有更新版本。
资料来源
- 马来西亚国家银行,Risk Management in Technology(RMiT)政策文件2026 年 9 月 25 日发布,BNM/RH/PD 028-98。本页所有段落编号均指此文件。